Waarom wachtwoordhergebruik gevaarlijk is
Waarom wachtwoordhergebruik gevaarlijk is
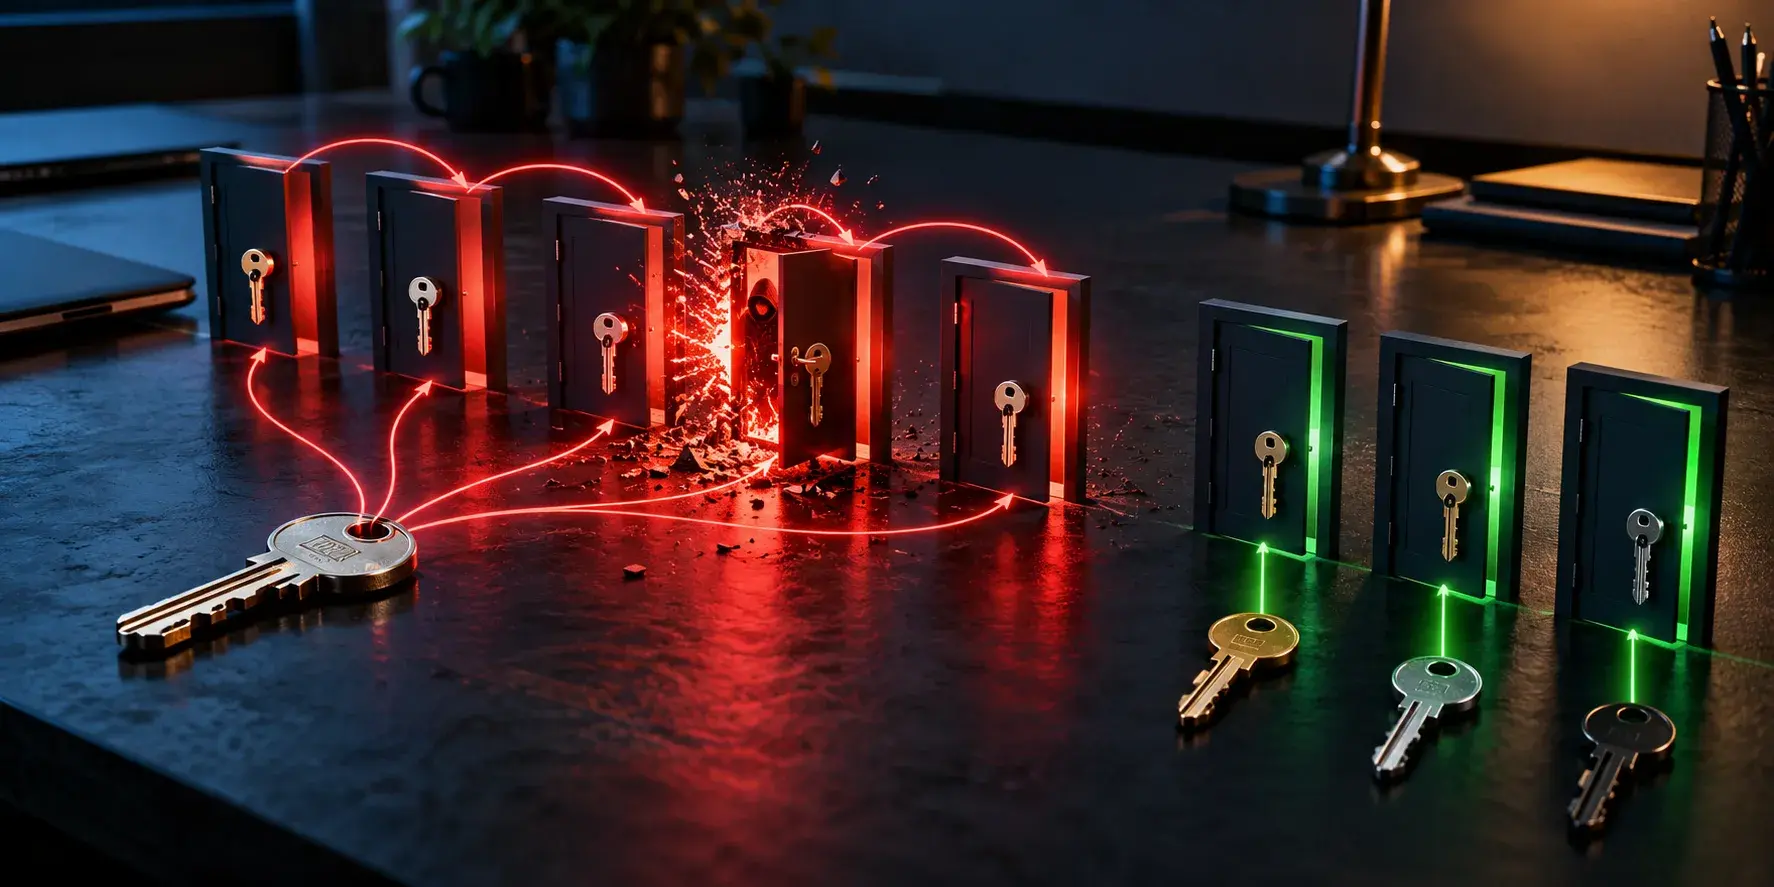
Wanneer hetzelfde wachtwoord bij meerdere diensten wordt gebruikt, kan één datalek toegang geven tot veel meer accounts. Criminelen testen gelekte combinaties van e-mailadres en wachtwoord automatisch bij webwinkels, e-mail, sociale media en cloudopslag. Dit heet credential stuffing.
Wat leert u in dit artikel?
- Hoe hergebruik een kettingreactie veroorzaakt.
- Welke accounts u als eerste beveiligt.
- Hoe u zonder chaos overstapt op unieke wachtwoorden.
- Wat tweestapsverificatie en een manager toevoegen.
1. Een klein lek wordt een groot probleem
Een oude webshop kan zwakker beveiligd zijn dan uw e-mailprovider, maar wanneer beide hetzelfde wachtwoord hebben, vormt die webshop alsnog de toegang tot uw mailbox. Kleine variaties zoals een jaartal of uitroepteken zijn vaak voorspelbaar.
2. Begin met de belangrijkste accounts
Beveilig eerst e-mail, bankieren, Apple-, Google- en Microsoft-accounts, cloudopslag en wachtwoordmanager. Geef ieder account een volledig uniek wachtwoord en meld onbekende sessies af. Controleer herstelgegevens en doorstuurregels.
3. Werk stap voor stap
U hoeft niet alle accounts op één dag te wijzigen. Pas wachtwoorden aan wanneer u inlogt, begin met belangrijke diensten en verwijder ongebruikte accounts. Noteer wachtwoorden niet in een onbeveiligd document.
4. Laat een wachtwoordmanager genereren
Een manager maakt lange willekeurige wachtwoorden en vult ze per website in. Daardoor hoeft u alleen de sterke hoofdzin van de kluis te onthouden. Beveilig de kluis zelf met tweestapsverificatie en een herstelplan.
5. Voeg een tweede factor toe
Tweestapsverificatie beperkt veel misbruik wanneer een wachtwoord uitlekt. Een authenticator-app of beveiligingssleutel is doorgaans sterker dan alleen sms. Keur nooit een verzoek goed dat u niet zelf heeft gestart.
Veelgestelde vragen
Is één basiswachtwoord met variaties veilig?
Nee. Voorspelbare toevoegingen kunnen door mensen en automatische hulpmiddelen worden geraden.
Welk wachtwoord moet ik eerst veranderen?
Begin met uw e-mail en andere hoofdaccounts waarmee wachtwoorden kunnen worden hersteld.
Kan tweestapsverificatie hergebruik oplossen?
Het beperkt schade, maar unieke wachtwoorden blijven nodig omdat niet iedere dienst dezelfde bescherming biedt.
Hoe weet ik of een wachtwoord is gelekt?
Let op betrouwbare datalekmeldingen, verdachte aanmeldingen en waarschuwingen van uw wachtwoordmanager of accountprovider.
Gerelateerde artikelen
- Waarom veilige wachtwoorden essentieel zijn
- Mijn wachtwoord is gelekt
- Browserwachtwoorden veilig beheren
Uw persoonlijke ticketomgeving houdt alle communicatie en voortgang centraal bij.