Wat moet ik doen na een phishingmail?
Wat moet ik doen na een phishingmail?
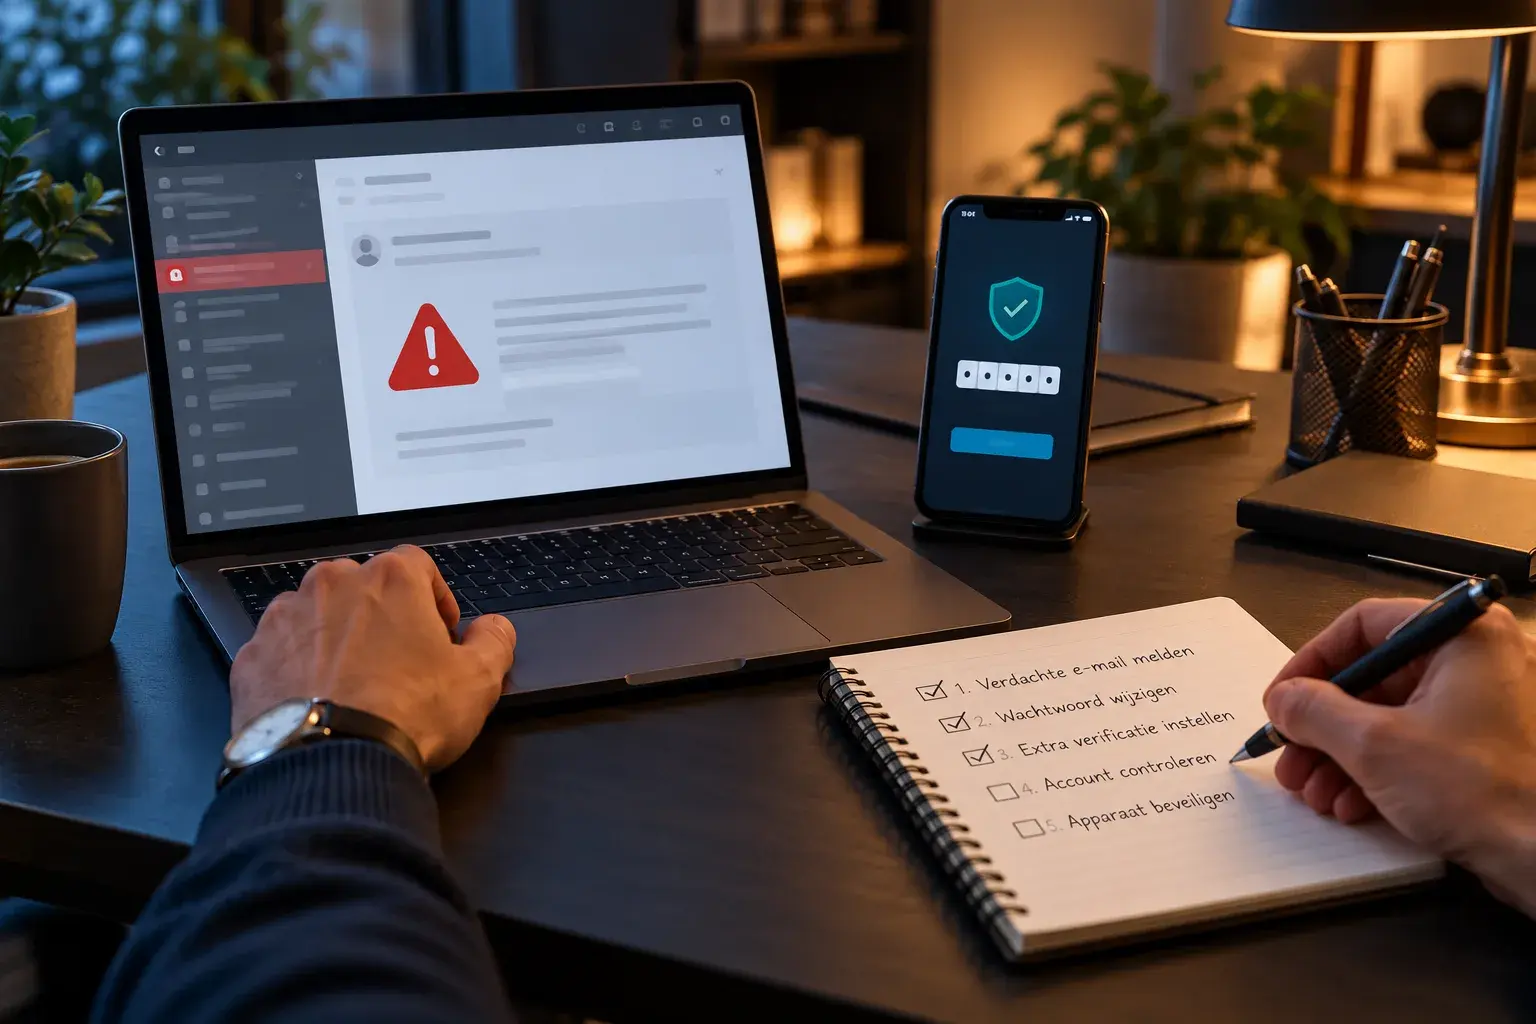
Niet iedere geopende phishingmail veroorzaakt direct schade. Het risico wordt groter wanneer u op een link klikt, een bijlage opent, gegevens invult, een verificatiecode deelt of geld overmaakt. Bepaal daarom eerst precies wat er is gebeurd en handel zonder paniek.
Wat leert u in dit artikel?
- Welke actie bij welk risico hoort.
- Hoe u een account terug onder controle krijgt.
- Wanneer een apparaatcontrole nodig is.
- Welke informatie u als bewijs bewaart.
1. Alleen de mail geopend
Wanneer u alleen de tekst heeft gelezen en niets heeft geopend of ingevuld, is het risico doorgaans beperkt. Markeer het bericht als phishing, verwijder het en blokkeer de afzender niet als enige maatregel: adressen kunnen worden vervalst.
2. Op een link geklikt
Sluit de website en download niets. Heeft u geen gegevens ingevuld, controleer dan browserdownloads en beveiligingsmeldingen. Een link kan ook een unieke code bevatten waarmee de afzender ziet dat uw adres actief is; verwacht daarom mogelijk meer misleiding.
3. Wachtwoord of code ingevuld
Ga zelf naar de officiële website of app en wijzig het wachtwoord vanaf een betrouwbaar apparaat. Meld alle andere sessies af, controleer herstelgegevens en activeer tweestapsverificatie. Is hetzelfde wachtwoord elders gebruikt, wijzig het daar eveneens.
4. Bijlage of programma geopend
Verbreek bij verdachte activiteit de netwerkverbinding, werk de beveiligingssoftware bij en voer een volledige scan uit. Controleer daarna op onbekende apps, browserextensies en accountaanmeldingen. Open de bijlage niet opnieuw voor onderzoek.
5. Geld of bankgegevens gedeeld
Neem onmiddellijk contact op met uw bank via het officiële nummer. Bewaar het bericht, webadres, rekeningnummer, tijdstip en betalingsbewijs. Doe zo nodig aangifte. Voor organisaties kan ook een interne melding of beoordeling als mogelijk datalek nodig zijn.
Veelgestelde vragen
Is alleen klikken al gevaarlijk?
Dat kan risico geven, maar gegevens invullen of software uitvoeren is doorgaans ernstiger. Controleer downloads en meldingen.
Moet ik mijn wachtwoord wijzigen als ik niets invulde?
Meestal niet vanwege alleen het openen van een link, tenzij u een verdachte aanmelding ziet of het apparaat mogelijk besmet is.
Waar meld ik phishing?
Gebruik de meldfunctie van uw mailprovider en meld financiële fraude direct bij uw bank en zo nodig de politie.
Kan ik de mail meteen verwijderen?
Bewaar eerst relevante bewijsgegevens wanneer u heeft betaald, gegevens gedeeld of een zakelijk incident onderzoekt.
Bescherming tegen schadelijke links en bijlagen
Een actueel beveiligingspakket kan bekende phishingpagina’s en schadelijke downloads blokkeren, maar blijft een aanvulling op zorgvuldige controle. ViVa Support is ESET-partner.
ESET Essential bekijken | ESET Premium bekijken | ESET-advies
Gerelateerde artikelen
Uw persoonlijke ticketomgeving is de centrale plek voor communicatie en status.